
tcpdump cheat Sheet
Ang lahat ng mga talahanayan na ibinigay sa PDF at JPG ng cheat sheet ay ipinakita din sa mga talahanayan sa ibaba na madaling kopyahin at i-paste.
Ang tcpdump cheat sheet ay sumasaklaw:
- Mga utos sa pag-install
- Mga pagpipilian sa pagkuha ng packet
- Mga lohikal na operator
- Mga pagpipilian sa Display / Output
- Mga protocol
- Karaniwang mga utos na may mga protocol para sa pag-filter ng mga nakunan
Tingnan din: 10 Pinakamahusay na Packet Analyzers
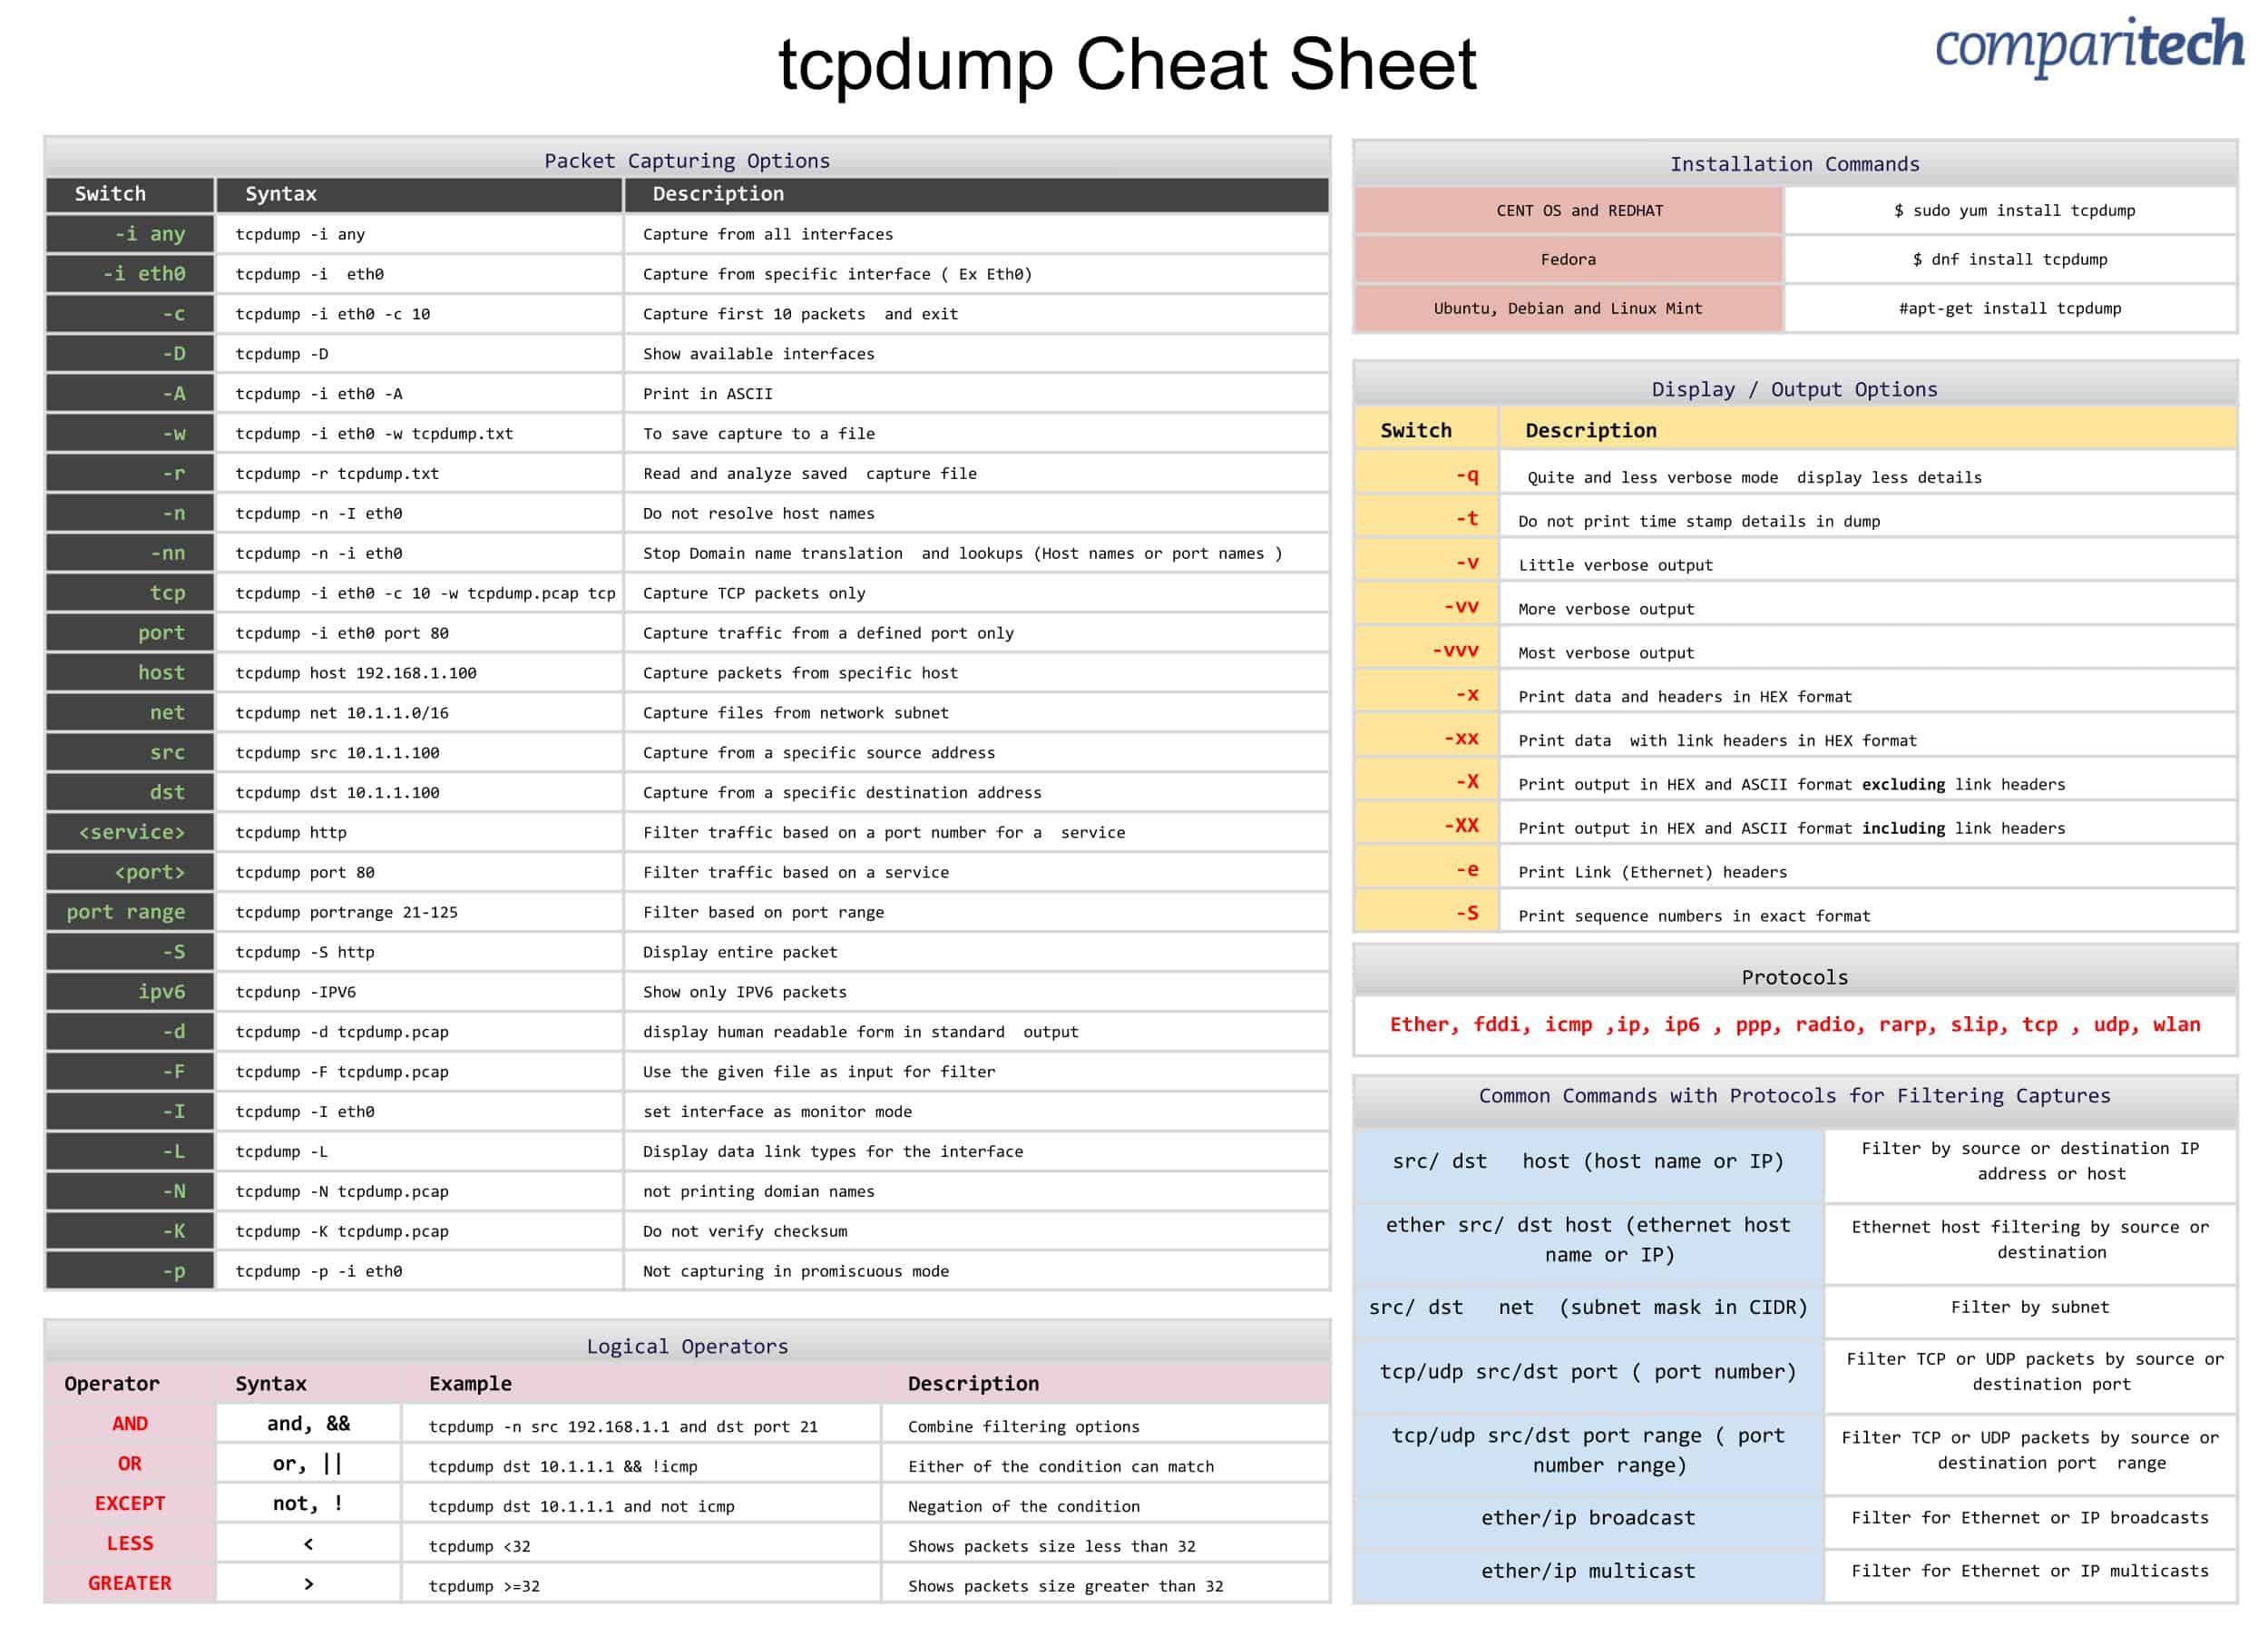
Tingnan o I-download ang imaheng impostor na JPG na imahe
Mag-right-click sa imahe sa ibaba upang i-save ang JPG file (2500 lapad x 1803 taas sa mga pixel), o mag-click dito upang buksan ito sa isang bagong tab na browser. Kapag bumukas ang imahe sa isang bagong window, maaaring kailanganin mong mag-click sa imahe upang mag-zoom in at tingnan ang buong laki ng JPG.
Tingnan o I-download ang file ng PDF sa cheat cheat
Maaari mong i-download ang PDF file dito. Kapag binuksan ito sa isang bagong tab ng browser, mag-click lamang sa PDF at mag-navigate sa pagpili / pag-download ng pag-download, karaniwang matatagpuan sa tuktok na kanang sulok ng screen.
Ano ang kasama sa cheat sheet
Ang mga sumusunod na kategorya at item ay kasama sa cheat sheet:
Mga utos sa pag-install
| CENT OS at REDHAT | $ sudo yum install tcpdump |
| Fedora | $ dnf install ng tcpdump |
| Ubuntu, Debian at Linux Mint | # apt-get install tcpdump |
Mga pagpipilian sa pagkuha ng packet
| Lumipat | Syntax | Paglalarawan |
| -ako kahit ano | tcpdump -i man | Kumuha mula sa lahat ng mga interface |
| -i eth0 | tcpdump -i eth0 | Kuha mula sa tukoy na interface (Ex Eth0) |
| -c | tcpdump -i eth0 -c 10 | Kumuha ng unang 10 mga pakete at exit |
| -D | tcpdump -D | Ipakita ang magagamit na mga interface |
| -A | tcpdump -i eth0 -A | I-print sa ASCII |
| -w | tcpdump -i eth0 -w tcpdump.txt | Upang mai-save ang pagkuha sa isang file |
| -r | tcpdump -r tcpdump.txt | Basahin at suriin ang nai-save na pagkuha ng file |
| -n | tcpdump -n -I eth0 | Huwag lutasin ang mga pangalan ng host |
| -nn | tcpdump -n -i eth0 | Itigil ang pagsasalin ng pangalan at lookup ng domain (Mga pangalan ng host o pangalan ng port) |
| tcp | tcpdump -i eth0 -c 10 -w tcpdump.pcap tcp | Makuha lamang ang mga packet TCP |
| port | tcpdump -i eth0 port 80 | Makuha ang trapiko mula sa isang tinukoy na port lamang |
| host | tcpdump host 192.168.1.100 | Makuha ang mga packet mula sa tukoy na host |
| net | tcpdump net 10.1.1.0/16 | Kumuha ng mga file mula sa subnet ng network |
| src | tcpdump src 10.1.1.100 | Kumuha mula sa isang tukoy na address ng mapagkukunan |
| dst | tcpdump dst 10.1.1.100 | Kumuha mula sa isang tukoy na address ng patutunguhan |
|
| tcpdump http | Salain ang trapiko batay sa isang numero ng port para sa isang serbisyo |
|
| tcpdump port 80 | Salain ang trapiko batay sa isang serbisyo |
| saklaw ng port | tcpdump portrange 21-125 | Filter batay sa saklaw ng port |
| -S | tcpdump -S http | Ipakita ang buong packet |
| ipv6 | tcpdunp -IPV6 | Ipakita lamang ang mga packet ng IPV6 |
| -d | tcpdump -d tcpdump.pcap | ipakita ang nababasa na form ng tao sa karaniwang output |
| -F | tcpdump -F tcpdump.pcap | Gamitin ang ibinigay na file bilang input para sa filter |
| -Ako | tcpdump -Ako0 | itakda ang interface bilang mode ng monitor |
| -L | tcpdump -L | Ipakita ang mga uri ng link ng data para sa interface |
| -N | tcpdump -N tcpdump.pcap | hindi pagpi-print ng mga pangalan ng mga domain |
| -K | tcpdump -K tcpdump.pcap | Huwag i-verify ang tseke |
| -p | tcpdump -p -i eth0 | Hindi nakakunan sa promiscuous mode |
Mga lohikal na operator
| Operator | Syntax | Halimbawa | Paglalarawan |
| AT | at, && | tcpdump -n src 192.168.1.1 at dst port 21 | Pagsamahin ang mga pagpipilian sa pagsala |
| O | o, || | tcpdump dst 10.1.1.1 && !icmp | Alinman sa kondisyon ay maaaring tumugma |
| MALAKI | hindi, ! | tcpdump dst 10.1.1.1 at hindi icmp | Negasyon ng kundisyon |
| ARALIN | < | tcpdump <32 | Ipinapakita ang laki ng mga pack na mas mababa sa 32 |
| GUSTO | > | tcpdump >= 32 | Ipinapakita ang laki ng mga packet na higit sa 32 |
Mga pagpipilian sa Display / Output
| Lumipat | Paglalarawan |
| -q | Medyo at hindi gaanong mode ng pagpapakita ng mas kaunting mga detalye |
| -t | Huwag mag-print ng mga detalye ng oras ng stamp sa dump |
| -v | Little output ng output |
| -vv | Marami pang outputose |
| -vvv | Karamihan sa output output |
| -x | I-print ang data at header sa HEX format |
| -xx | I-print ang data na may mga header ng link sa HEX format |
| -X | I-print ang output sa HEX at ASCII format hindi kasama link header |
| -XX | I-print ang output sa HEX at ASCII format kasama link header |
| -e | Mga header ng Print Link (Ethernet) |
| -S | I-print ang mga numero ng pagkakasunod-sunod sa eksaktong format |
Mga protocol
| Ether, fddi, icmp, ip, ip6, ppp, radio, rarp, slip, tcp, udp, wlan |
Karaniwang mga utos na may mga protocol para sa pag-filter ng mga nakunan
| src / dsthost (pangalan ng host o IP) | Salain sa pamamagitan ng pinagmulan o patutunguhan ng IP address o host |
| eter src / dst host (pangalan ng host ng ethernet o IP) | Ang pag-filter ng host ng Ethernet sa pamamagitan ng pinagmulan o patutunguhan |
| src / dstnet (subnet mask sa CIDR) | Salain ng subnet |
| tcp / udp src / dst port (numero ng port) | Salain ang mga packet TCP o UDP sa pamamagitan ng source o patutunguhan port |
| tcp / udp src / dst port range (saklaw ng bilang ng port) | Salain ang mga packet TCP o UDP sa pamamagitan ng saklaw ng pinagmulan o patutunguhan ng port |
| broadcast ng eter / ip | Filter para sa Ethernet o IP sa mga broadcast |
| eter / ip multicast | Filter para sa Ethernet o IP multicast |